Artikel | DETaK
Bayangkan suatu saat kamu menerima sebuah pesan di WhatsApp yang berisikan, “Selamat! Kamu terpilih menjadi salah satu awardee beasiswa di Program X. Klik tautan terlampir untuk bergabung ke grup.” Karena rasa penasaran, kamu membuka tautan tersebut. Beberapa jam kemudian, akun media sosialmu berubah sandi, dan seluruh kontak di smartphone-mu secara serentak menerima pesan yang sama yang terkirim dari nomormu.
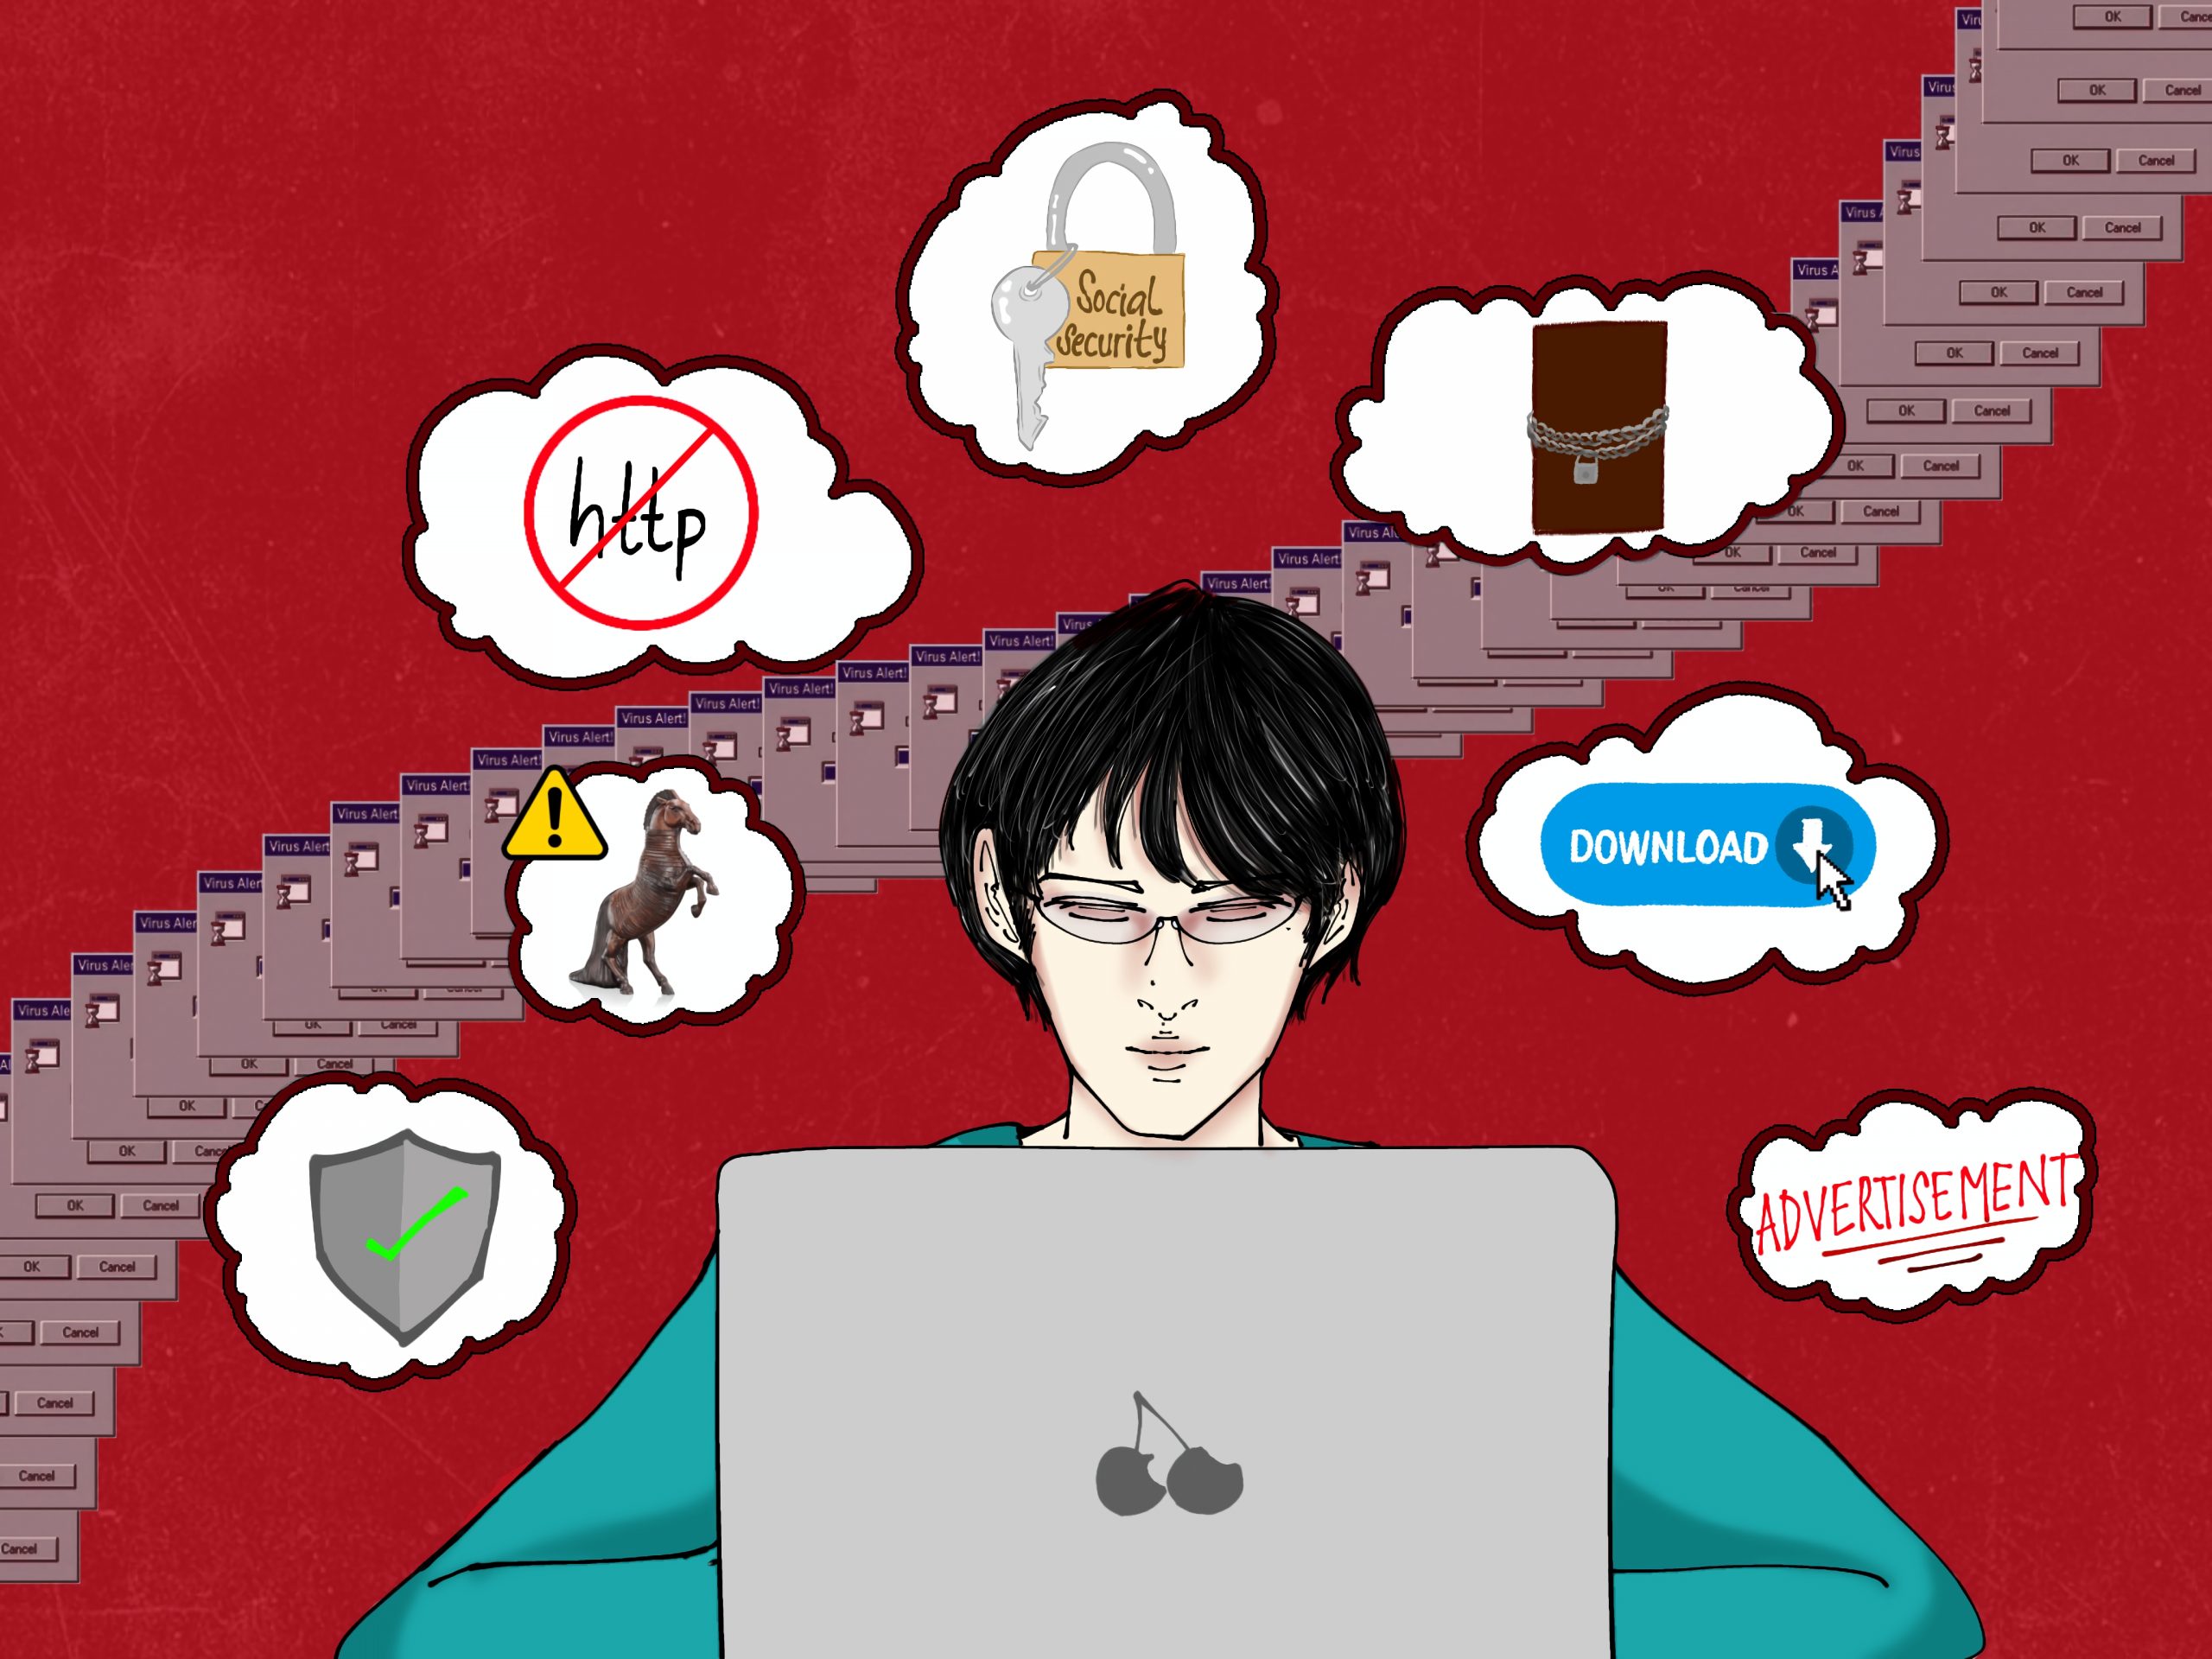
Hal serupa telah dialami oleh banyak orang di luar sana. Sebagian orang masih belum begitu waspada terhadap tindakan yang mereka lakukan selama berselancar di internet. Penyebabnya bisa berasal dari kebiasaan-kebiasaan kecil yang tidak kita sadari. Mahasiswa umumnya punya celah berisiko tersendiri. Akun email kampus dan portal akademik berisi data penting, grup kelas ramai tautan dapat tersebar dengan cepat,dan tawaran beasiswa atau magang sering terlalu menggoda untuk diabaikan. Satgas Pemberantasan Aktivitas Keuangan Ilegal (PASTI) OJK bahkan mencatat penawaran pekerjaan palsu sebagai salah satu modus penipuan yang paling sering dilaporkan.

Menurut data Badan Siber dan Sandi Negara (BSSN), lebih dari 5,16 miliar anomali trafik terdeteksi di Indonesia sepanjang Januari hingga November 2025, dan sekitar 93,78% di antaranya berkaitan dengan malware. BSSN sendiri mengingatkan bahwa anomali trafik belum tentu merupakan serangan siber, jadi angka ini lebih tepat dibaca sebagai gambaran besarnya aktivitas mencurigakan, bukan jumlah korban. Penyebabnya, sering kali bukan karena kecanggihan peretas. Menurut BSSN, faktor kelalaian manusia berperan sekitar 60 persen dalam serangan yang berhasil menembus pertahanan digital. Artinya, kebiasaan sehari-hari kita sangat menentukan.
Adapun kebiasaan Sederhana yang Menyebabkan Akun Mudah Diretas, yaitu:
- Memakai kata sandi yang sama dan pendek
Membuat kata sandi yang sama di setiap akun dan membuatnya pendek tentu praktis. Namun, jika satu sandi telah bocor, maka tidak perlu menunggu lama, akun-akun lain pun akan segera terkena dampaknya. Untuk mencegahnya, buat kata sandi yang panjang dan memiliki pola unik di setiap akun yang berbeda. Tidak perlu menghafalnya, kamu bisa mengaktifkan password manager yang menyimpan kata sandimu secara terenkripsi, sehingga kamu cukup mengingat satu kata sandi utama yang kuat. - Malas mengaktifkan verifikasi dua langkah
Pasti kamu pernah coba login ke akunmu dan menerima pop-up yang menampilkan konfirmasi ulang bahwa yang mencoba masuk itu ‘benar-benar kamu’. Autentikasi multifaktor seperti itu terbukti telah menurunkan risiko pembobolan akun bahkan saat kata sandi telah bocor. Maka dari itu, malas mengaktifkannya akan sangat berisiko terhadap keamanan digital. Untuk memulainya, kamu bisa mengaktifkan verifikasi dua langkah di email, Instagram, WhatsApp, bahkan e-wallet. Jangan setujui pop-up login yang tidak kamu buat sendiri. - Membuka file atau tautan dari pengirim yang tidak kamu kenali
Motif seorang pembobol sering kali mengaku sebagai kurir paket, dari pihak bank, mengirim undangan pernikahan, bahkan mereka sering mengaku sebagai orang terdekatmu. Modus mereka adalah mengirim sebuah pesan disertai tautan atau file yang jika kamu tekan, maka smartphone-mu berisiko disusupi aplikasi berbahaya. Adapun tips untuk mengenali tautan yang mencurigakan, seperti ejaan yang janggal, domain asing, atau tautan yang dipendekkan. Tawaran yang menekanmu untuk bertindak cepat ‘klik dalam 1 jam atau hangus’ juga patut dicurigai. Bila ragu, buka situs resmi lewat pencarian sendiri, bukan lewat tautan di pesan. Jika kamu sudah menerima pesan mencurigakan, jangan pernah langsung menekan tautan atau file yang dikirim oleh nomor asing, bahkan dari nomor yang kamu kenal, karena bisa saja nomor itu sudah dibajak. Verifikasi terlebih dahulu lewat chat atau lakukan panggilan langsung. - Menganggap remeh kode OTP
Jangan pernah sekali pun berikan kode OTP yang kamu dapatkan kepada orang lain. Kode OTP adalah kunci terakhir untuk bisa ‘memasuki’ akun kita. Jika ada yang bertanya mengenai hal itu, langsung anggap itu sebagai alarm bahaya. - Login sembarangan di Wi-Fi umum dan komputer bersama
Wi-Fi di tempat umum dan komputer di lab dan sejenisnya digunakan oleh banyak pengguna. Alasan mengapa kamu tidak bisa sembarangan menggunakan Wi-Fi di tempat umum adalah karena LAN (Local Area Network) yang fungsi utamanya memungkinkan berbagi data, hardware, serta komunikasi antarkomputer dalam satu jaringan lokal. Karena dipakai oleh banyak pengguna tanpa ada kendali keamanan yang jelas, lebih baik untuk tidak melakukan
transaksi penting saat menggunakannya. Jangan sekali pun melakukan transaksi keuangan melalui itu. Setelah
menggunakannya, ingat untuk selalu ‘log out’ dan jangan pilih “simpan kata sandi” di browser yang bukan milikmu. - Menunda pembaruan aplikasi dan sistem
Saat pembaruan terjadi, akan selalu ada upgrade perbaikan celah keamanan sistem. Jika menunda untuk memperbaruinya, bahkan sampai berbulan-bulan, sama saja dengan membiarkan sebuah pintu yang rusak tapi tetap terbuka. Mengaktifkan pembaruan otomatis akan membuat sistem keamanan digital semakin terjaga. - Tidak pernah memeriksa perangkat tertaut
Pada aplikasi WhatsApp, pastikan untuk selalu cek ‘Perangkat tertaut’ secara berkala. Jika ada perangkat asing yang tidak dikenali, segera keluarkan dari daftar.
Langkah-langkah yang bisa dilakukan jika sudah terkena hack, yaitu:
- Ganti kata sandi akun yang terdampak, bisa dimulai dari email.
- Keluarkan sesi login dari perangkat lain melalui pengaturannya.
- Aktifkan verifikasi dua langkah jika belum.
- Hapus atau blok aplikasi dan website yang mencurigakan.
- Hubungi bank terkait jika ada dampak pada e-wallet.
- Laporkan kepada pihak yang lebih profesional.
Keamanan akun kita bukanlah sebuah hal yang harus ditakuti secara berlebihan. Mulai dari kebiasaan kecil dan lebih berjaga-jaga terhadap apa yang kita akses di internet setiap harinya. Mulai dari satu langkah hari ini untuk jalan menuju lingkungan digital yang lebih aman.
Penulis bernama Sahra Purnama, mahasiswi Program Studi Akuntansi Perpajakan, Fakultas Ekonomi dan Bisnis, Universitas Syiah Kuala.
Editor: Husniyyati